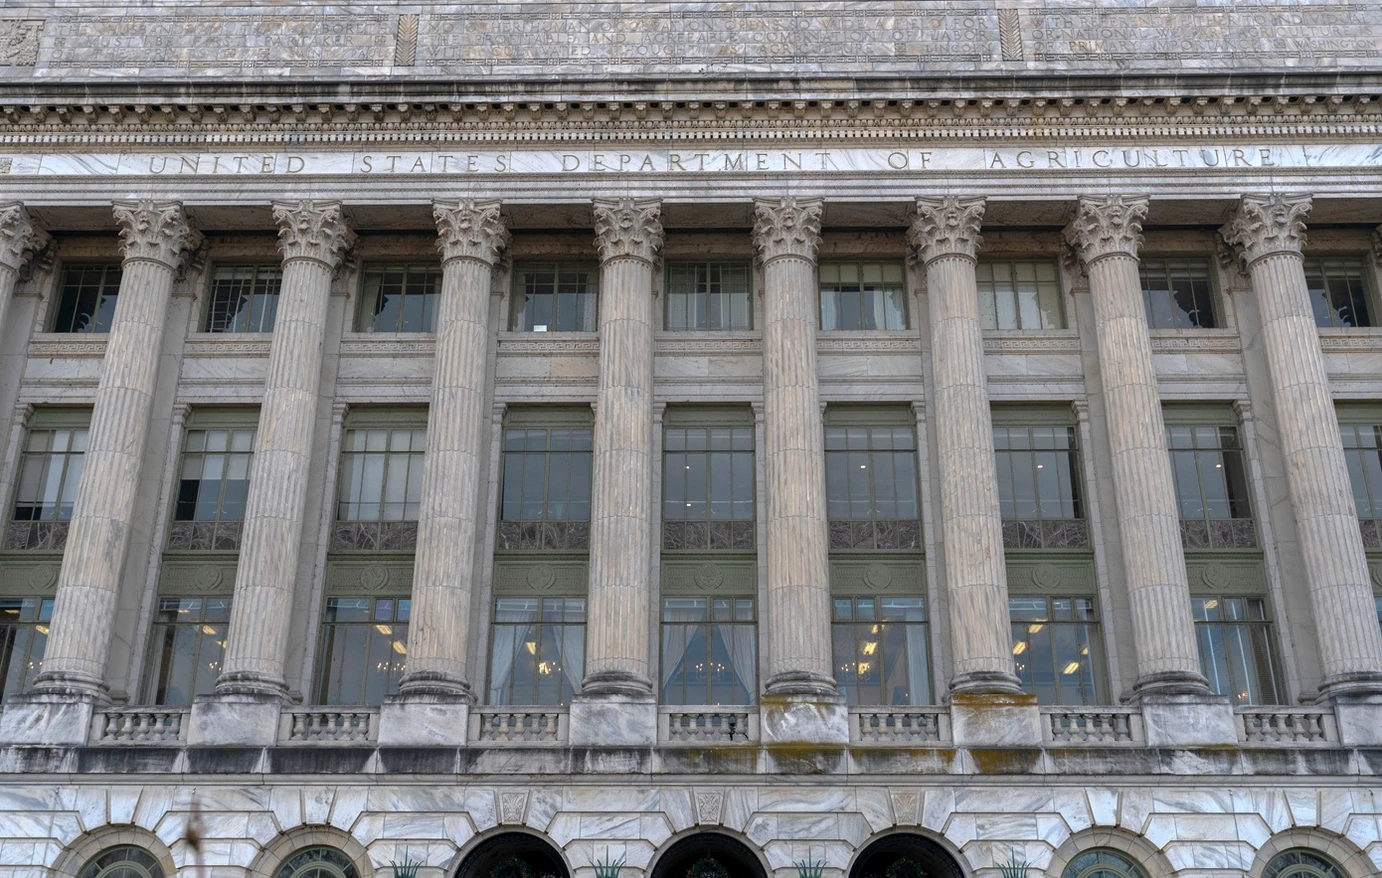
Σοβαρό περιστατικό κυβερνοασφάλειας ερευνάται στις Ηνωμένες Πολιτείες, καθώς άγνωστοι χάκερ κατάφεραν να εισβάλουν σε πληροφοριακό σύστημα του αμερικανικού υπουργείου Γεωργίας (USDA), μέσω του οποίου διεκπεραιώνονται οικονομικές ενισχύσεις προς παραγωγούς. Η επίθεση έχει προκαλέσει προβληματισμό για την προστασία των ψηφιακών υποδομών του υπουργείου, καθώς εξετάζεται το ενδεχόμενο η παραβίαση να επιτρέψει την πρόσβαση και σε άλλες υπηρεσίες που διαχειρίζονται ιδιαίτερα ευαίσθητα δεδομένα.
Το περιστατικό αποκαλύφθηκε από το NBC News, το οποίο επικαλέστηκε δύο πρώην στελέχη του USDA με γνώση των εξελίξεων. Σύμφωνα με τις πληροφορίες που δημοσιοποιήθηκαν την Παρασκευή 20 Νοεμβρίου, η εισβολή πραγματοποιήθηκε νωρίτερα μέσα στην εβδομάδα, ενώ το προσωπικό του υπουργείου ενημερώθηκε επισήμως την Πέμπτη 19 Νοεμβρίου.
Παρά την εσωτερική ενημέρωση, δεν έχουν δοθεί στη δημοσιότητα αναλυτικά στοιχεία για τον τρόπο με τον οποίο πραγματοποιήθηκε η επίθεση, τα συστήματα που ενδεχομένως επηρεάστηκαν ή τις πιθανές συνέπειες στη λειτουργία των πληρωμών προς τους αγρότες.
Φόβοι για επέκταση της παραβίασης σε κρίσιμες βάσεις δεδομένων
Η μη εξουσιοδοτημένη πρόσβαση έχει διαπιστωθεί, σύμφωνα με τις διαθέσιμες πληροφορίες, στην ψηφιακή υποδομή που υποστηρίζει τις πληρωμές των Αμερικανών παραγωγών. Ωστόσο, η μεγαλύτερη ανησυχία δεν περιορίζεται στο συγκεκριμένο σύστημα, αλλά αφορά τη δυνατότητα των εισβολέων να το αξιοποιήσουν ως σημείο εκκίνησης για περαιτέρω διείσδυση στο δίκτυο του υπουργείου.
Οι δύο πρώην αξιωματούχοι επισήμαναν ότι άλλες υπηρεσίες του USDA διατηρούν αρχεία με πληροφορίες που συνδέονται άμεσα με την προστασία της δημόσιας υγείας και την αγροτική παραγωγή. Σε αυτές περιλαμβάνονται στοιχεία για τους ελέγχους ασφάλειας των τροφίμων, αλλά και ερευνητικό υλικό σχετικά με ζωονόσους, δηλαδή ασθένειες που μπορούν να μεταδοθούν από τα ζώα στον άνθρωπο.
Η πιθανότητα πρόσβασης σε τέτοιου είδους πληροφορίες εντείνει τον προβληματισμό για τις συνέπειες μιας ευρύτερης παραβίασης. Εντούτοις, δεν υπάρχουν μέχρι στιγμής επιβεβαιωμένες ενδείξεις ότι οι χάκερ εισχώρησαν στις συγκεκριμένες βάσεις δεδομένων ή απέκτησαν το περιεχόμενό τους.
Χωρίς απαντήσεις για τους δράστες και το μέγεθος της επίθεσης
Οι αμερικανικές αρχές δεν έχουν δημοσιοποιήσει πληροφορίες που να επιτρέπουν την ταυτοποίηση των υπευθύνων, ενώ παραμένει αδιευκρίνιστο εάν πρόκειται για μεμονωμένους κυβερνοεγκληματίες ή οργανωμένη ομάδα.
Παράλληλα, δεν έχει γίνει γνωστό εάν η εισβολή είχε ως αποτέλεσμα την υποκλοπή αρχείων, την αλλοίωση πληροφοριών ή τη διατάραξη της λειτουργίας των συστημάτων του υπουργείου.
Το Reuters επιχείρησε να εξασφαλίσει επίσημη τοποθέτηση από την Υπηρεσία Κυβερνοασφάλειας και Ασφάλειας Υποδομών των ΗΠΑ (CISA). Ωστόσο, η υπηρεσία παρέπεμψε το πρακτορείο στο υπουργείο Γεωργίας, από το οποίο δεν υπήρξε άμεση απάντηση.
Η υπόθεση παραμένει ανοιχτή, με βασικά ερωτήματα το εύρος της μη εξουσιοδοτημένης πρόσβασης, την πιθανότητα διαρροής πληροφοριών και το κατά πόσο επηρεάστηκαν άλλες ψηφιακές λειτουργίες του USDA.
Προβλήματα στις πληρωμές και έκτακτα μέτρα προστασίας
Πρόσθετες πληροφορίες από το Nextgov/FCW και το αγροτικό μέσο DTN δείχνουν ότι οι επιπτώσεις του περιστατικού είχαν αρχίσει να γίνονται αισθητές από τη Δευτέρα 16 Νοεμβρίου. Αρκετές εφαρμογές τέθηκαν εκτός λειτουργίας, επηρεάζοντας εργαλεία που χρησιμοποιούνται για αγροτικά δάνεια, οικονομικές ενισχύσεις και προγράμματα διατήρησης φυσικών πόρων.
Σύμφωνα με εσωτερική ηλεκτρονική αλληλογραφία που επικαλείται το Nextgov/FCW, το κέντρο κυβερνοασφάλειας του υπουργείου εντόπισε περιστατικό ασφαλείας, το οποίο οδήγησε στην απόφαση να επανακαθοριστούν οι κωδικοί πρόσβασης των βάσεων δεδομένων και να επανεκκινηθούν εφαρμογές. Οι παρεμβάσεις αυτές προκάλεσαν πρόσθετες διακοπές στη λειτουργία των υπηρεσιών.
Ο υφυπουργός Γεωργίας αρμόδιος για την Αγροτική Παραγωγή και Διατήρηση, Ρίτσαρντ Φόρντις, αναγνώρισε ότι τα πληροφοριακά συστήματα αντιμετώπισαν κυβερνοαπειλή και όχι μια συνηθισμένη τεχνική αναβάθμιση. Παράλληλα, υποστήριξε ότι οι μηχανισμοί προστασίας λειτούργησαν, αποτρέποντας την απώλεια δεδομένων και την έκθεση προσωπικών πληροφοριών.
Ο ίδιος εξέφρασε την εκτίμηση ότι οι περισσότερες υπηρεσίες θα μπορούσαν να επανέλθουν έως το τέλος της Παρασκευής, με τις εργασίες αποκατάστασης να συνεχίζονται μέσα στο Σαββατοκύριακο όπου χρειαζόταν. Δεν είχε, ωστόσο, επιβεβαιωθεί η πλήρης επαναλειτουργία τους.
Προειδοποιήσεις για τα κενά στην κυβερνοασφάλεια του αγροτικού τομέα
Η αποκάλυψη της επίθεσης συνέπεσε με τη δημοσιοποίηση έκθεσης του Γραφείου Κυβερνητικής Λογοδοσίας των ΗΠΑ (GAO), στην οποία επισημαίνονται ελλείψεις στην προετοιμασία των ομοσπονδιακών υπηρεσιών απέναντι στις ψηφιακές απειλές που αντιμετωπίζει ο κλάδος τροφίμων και γεωργίας.
Στην έκθεση του Νοεμβρίου 2026 αναφέρεται ότι το USDA και ο Οργανισμός Τροφίμων και Φαρμάκων (FDA) έχουν σημειώσει πρόοδο στην ενίσχυση της κυβερνοασφάλειας, χωρίς όμως να έχουν καλύψει πλήρως κρίσιμες απαιτήσεις που αφορούν την ανταλλαγή πληροφοριών και την αντιμετώπιση έκτακτων περιστατικών.
Το GAO υπογραμμίζει ότι μια σοβαρή κυβερνοεπίθεση στον αγροδιατροφικό τομέα μπορεί να διαταράξει την παραγωγή και τη διανομή προϊόντων, να δημιουργήσει κινδύνους για την ασφάλεια των τροφίμων και να κλονίσει την εμπιστοσύνη των καταναλωτών. Η έκθεση δεν συνδέει τις διαπιστωμένες αδυναμίες με τη συγκεκριμένη παραβίαση του USDA.